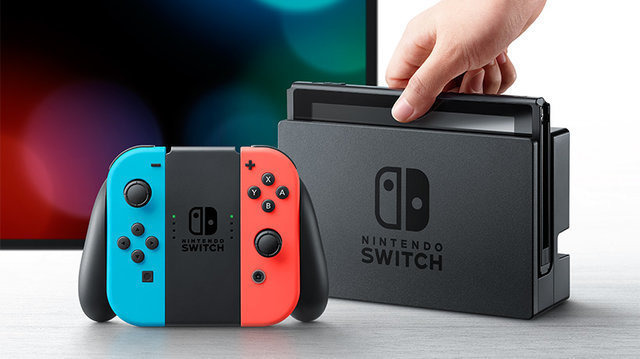
海外メディアArs Technicaは、任天堂のゲーム機ニンテンドースイッチに、不正なコードの実行を可能にする脆弱性が発見されたと報じています。これはニンテンドースイッチに用いられている“Nvidia Tegra X1”チップセットのUSBリカバリーモードに内在する、“Fusee Gelee”と呼ばれる脆弱性を利用した現象。USB制御に対し不適切なコードを送信することでbootROMのダイレクトメモリアクセスをオーバーフローさせ、任意のコードを実行可能とします。本来ニンテンドースイッチではこの脆弱性の利用はできませんが、一部コネクタに対し、本体外部で可能な簡単な結線を行うことで“Fusee Gelee”が使用可能となってしまうとのことです。なお、この脆弱性を発見した海外ハッカーによれば、ニンテンドースイッチのbootROMの更新は不可能な作りとなっているため、現在販売しているロットでは脆弱性を修正することはできないとしています。本脆弱性の存在は、店頭で購入した新品のニンテンドースイッチを用いて、通常の利用を行っている正規ユーザーには現時点では関係していません。しかしながら、Ars Technicaは、記事を通じて、ニンテンドースイッチタイトルの不正なユーザーが今後生じる可能性や、悪意を持ったコードによるハードウェア破損の可能性についても触れました。なお、記事内では任天堂に可能な対応として、不正コード使用者の検出及び、任天堂サーバーへの接続拒否などの対策も提言しています。いずれにせよ、不正コードの使用が蔓延する前に、何らかの対応が待たれる所でしょう。
米・任天堂、スイッチ海賊版を巡る訴訟で勝訴し約7億1千万円の賠償命令―住所が確認され応答しなかった配布サイト運営者に 2026.9.26 Sat 海賊版ゲームを提供していたオンラインショップや、配布に使用…
米・任天堂ハッキング被害で約3億円の身代金を要求されたか。ハッカーによる従業員情報漏洩の噂について「問題を認識している」と声明 2026.6.18 Thu 米国任天堂が利用している外部サービスから情報漏洩か。
『めっちゃカメレオン』公式Discordサーバーが復活!Modマップのマルウェア問題を解決しようとしたら乗っ取られてしまっていた 2026.7.28 Tue 管理者になっていたハッカーは全員BANされたとのことです。
米・任天堂、スイッチ海賊版を巡る訴訟で勝訴し約7億1千万円の賠償命令―住所が確認され応答しなかった配布サイト運営者に 2026.9.26 Sat 海賊版ゲームを提供していたオンラインショップや、配布に使用…