Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も | GameBusiness.jp

Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も

GoogleとMandiantはLLMJackingを分析。認証情報盗用でAPIキーを転売。1日10万ドル超の被害も。対策はAPIキー権限厳格化と機密情報自動スキャンなど。

企業動向 その他
Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も
  • Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も
  • Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も
  • Googleが「LLMJacking」の手口を分析、盗んだAIの鍵を月60ドルで転売して1日10万ドル超の被害も
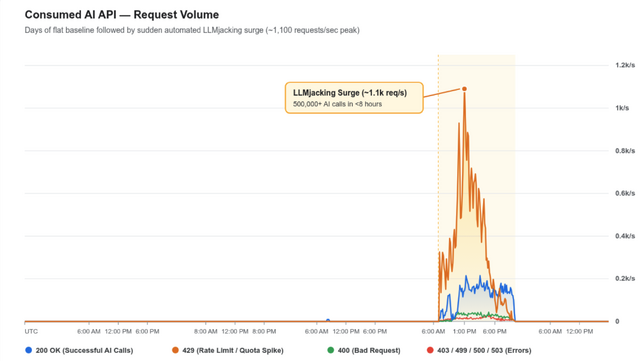
盗まれたAPIキーが使われた組織のAIのAPIリクエスト数。数日間ほぼゼロだったものが急に跳ね上がり、ピークは毎秒約1100件、8時間足らずで50万回を超えた。オレンジはレート制限(429)にかかった分、青は処理に成功した分(出典:Google Threat Intelligence Group)

Google CloudのGoogle Threat Intelligence Group(GTIG)とMandiantは、企業のAIモデルへのアクセス権を乗っ取って悪用・転売する攻撃「LLMJacking」の分析をブログ(英語)で公開しました。

報告によると、攻撃者は公開されたGitHubリポジトリから認証情報を集めたり、セッションを乗っ取ったりしてAPIキーなどを盗み、標的のクラウド環境に入り込みます。盗んだキーは不正なプロキシ ゲートウェイにまとめられ、アンダーグラウンドのマーケットプレイスで、フロンティアモデルへのアクセス権として大幅な割引価格で売られているといいます。
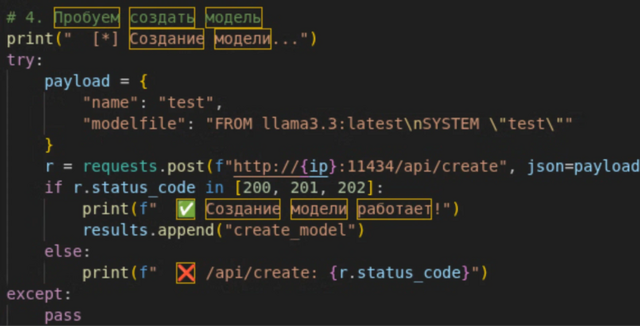
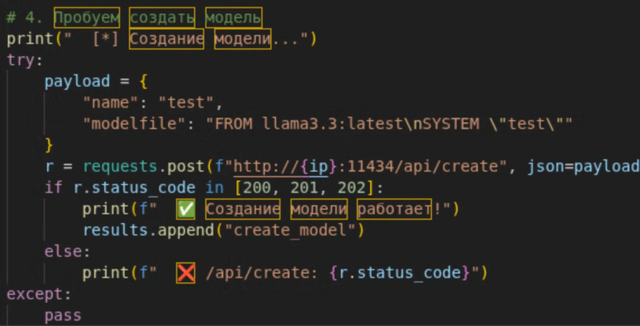
攻撃者が使っていたスクリプトの一部。ネット上に公開されたままのOllamaサーバーに /api/create を送り、勝手に自分のモデルを作れるかを試す。コメントや表示メッセージはロシア語(出典:Google Threat Intelligence Group)

示された被害例は具体的です。ある調査では、不正アクセスを止めるまでに1日あたりの不正請求額が10万ドルを超え、累積被害は100万ドルに達しました。別の事例では、トークン ルーティングサービスが購入者に月額約60ドルでフロンティアモデルへの無制限アクセスを提供する一方、被害企業には約100万ドルのモデル利用コストが付け回されていました。さらに別の攻撃者は、8時間足らずで50万回以上のLLM API呼び出しを実行。短命なサービスアカウントを作っては消す「Burn and Rotate」でレート制限を避けつつ、クラウドの請求画面を見て金額の影響を確かめていたとのことです。
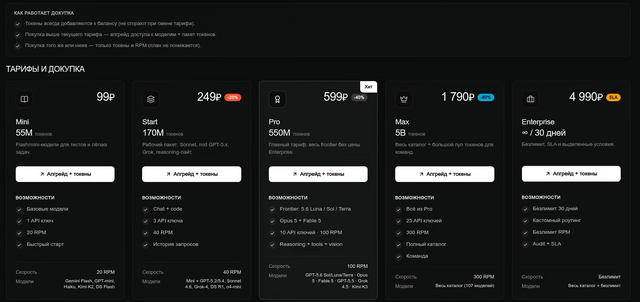
盗んだAPIキーで動く不正な転売サービス「Jet Night」の料金表。月99ルーブルから、30日使い放題の4990ルーブルまでのプランがあり、GPT・Claude・Gemini・Grokなど「107モデル」が使えるとうたう。被害組織の側には約100万ドルの利用料が請求された(出典:Google Threat Intelligence Group)

被害は北米・南米・アジア太平洋地域の金融サービス、小売、テクノロジー、運輸の組織に及んでいます。対策としては、シャドーLLMの検出、APIキーの権限(スコープ)を細かく設定すること、機密情報の自動スキャンなどが挙げられています。

暗号資産のマイニングに計算資源を盗む手口は以前からありましたが、LLMは1回の呼び出し額が高く、請求額が一気に膨らむのが厄介な点。個人開発でもAPIキーをリポジトリに置いたままにしていないか、利用上限を設定しているか、見直すきっかけになりそうです。
《テクノエッジ編集部ピックアップ》

この記事の感想は?

  • いいね
  • 大好き
  • 驚いた
  • つまらない
  • かなしい

関連ニュース

特集

人気ニュースランキングや特集をお届け…メルマガ会員はこちら