

H2 INTERACTIVEは同社日本法人である株式会社H2INTが運営するPCゲームキーの販売ストア「DIRECT GAMES(ダイレクトゲームズ)」において、第三者からの不正アクセスによる会員情報の漏洩があったことを明らかにしました。
クレジットカード情報は含まれず
報告によれば不正アクセスが行われたのは2026年10月17日(土)から10月18日(日)にかけてで、会員IDや暗号化された状態のログインパスワード、生年月日、氏名、注文履歴が漏洩したとのこと。現在は追加の漏えいを防止するための全ての技術的措置を行い、徹底して原因を分析し、セキュリティーシステムの見直しを行っているとしています。
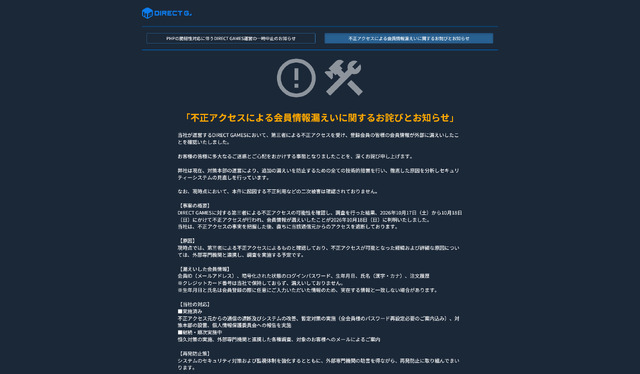
報告より抜粋
【事案の概要】
DIRECT GAMESに対する第三者による不正アクセスの可能性を確認し、調査を行った結果、2026年10月17日(土)から10月18日(日)にかけて不正アクセスが行われ、会員情報が漏えいしたことが2026年10月18日(日)に判明いたしました。
当社は、不正アクセスの事実を把握した後、直ちに当該通信元からのアクセスを遮断しております。【原因】
現時点では、第三者による不正アクセスによるものと確認しており、不正アクセスが可能となった経緯および詳細な原因については、外部専門機関と連携し、調査を実施する予定です。
【漏えいした会員情報】
会員ID(メールアドレス)、暗号化された状態のログインパスワード、生年月日、氏名(漢字・カナ)、注文履歴
※クレジットカード番号は当社で保持しておらず、漏えいしておりません。
※生年月日と氏名は会員登録の際に任意にご入力いただいた情報のため、実在する情報と一致しない場合があります。【当社の対応】
実施済み
不正アクセス元からの通信の遮断及びシステムの改善、暫定対策の実施(全会員様のパスワード再設定必要のご案内込み)、対策本部の設置、個人情報保護委員会への報告を実施継続・順次実施中
恒久対策の実施、外部専門機関と連携した各種調査、対象のお客様へのメールによるご案内【再発防止策】
システムのセキュリティ対策および監視体制を強化するとともに、外部専門機関の助言を得ながら、再発防止に取り組んでまいります。
【お客様へのお願い】
当社や当社サービスを装った不審なメールにご注意ください。不審な連絡を受け取られた場合は、URLへのアクセスや添付ファイルの開封、会員情報やパスワードの入力などを行わないようお願いいたします。当社がメールや電話でお客様にパスワードをお尋ねすることはございません。
また、DIRECT GAMESにてお使いになっているメールアドレスおよびパスワードと同じ組み合わせで他社様のサービスをご利用になっている場合や、容易に類推されるパスワードをご使用になっている場合には、至急パスワードの変更を行ってくださいますようお願い申し上げます。
なお、「DIRECT GAMES」は先日セキュリティ強化に関するメンテナンス実施後、登録済みユーザーにパスワードの再設定が必要であることを伝えていました。