

任天堂は、ニンテンドースイッチにおいて近接リモート攻撃により本体情報が漏えいする可能性のある脆弱性が確認されたとして、「セキュリティに関するおしらせ」ページで注意喚起を行っています。
画面のQRコードを第三者に読み取られる状況が前提
任天堂が2026年9月10日に公開したドキュメント(PDF)によると、脆弱性が確認されたのは「アルバム内で『スマートフォンへ送る』機能を使用するとき」と「『マリオカート ライブ ホームサーキット』でカートを使用するとき」の2つの場面。いずれも本体やテレビの画面にQRコードが表示される機能です。
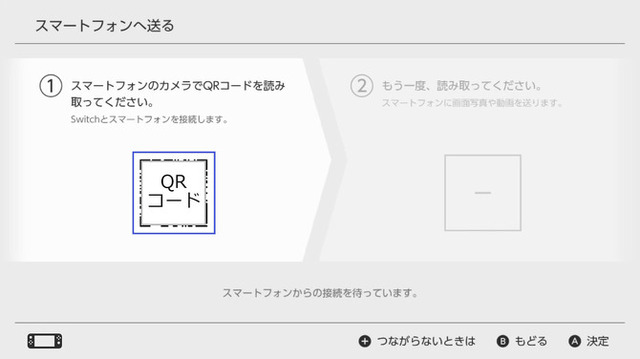
悪用には、表示されたQRコードを悪意のある第三者が直接読み取れる状況である必要があるとのこと。裏を返せば、QRコードを第三者に読み取られない環境で利用している限り、この脆弱性が悪用されることはないとしています。一方、第三者がQRコードを直接読み取れる状況では、不正なコードの実行や、本体が保持する情報を取得される可能性があるとのことです。
対象となるのはシステムバージョン23.0.0未満のニンテンドースイッチ。ニンテンドースイッチ2については、本体が持つ情報を取得される恐れはないと補足されています。
回避策は最新のシステムアップデート
任天堂が案内している回避策は、最新のシステムアップデート(23.0.0)の実施です。本体に適用されているバージョンはHOMEメニューの「設定」→「本体」から確認でき、アップデートも同じ画面から行えます。
すぐに最新のシステムバージョンへ更新できない場合は、前述の2つの機能を使う際に画面のQRコードを第三者に読み取られない環境で利用するよう呼びかけました。加えて、「スマートフォンへ送る」機能で自分のスマートフォン以外を利用したり、『マリオカート ライブ ホームサーキット』で自分のカート以外を使用したりすることは控えるよう求めています。
¥59,980
(価格・在庫状況は記事公開時点のものです)