

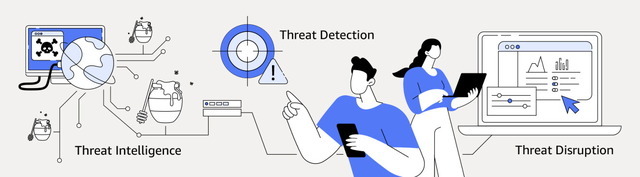
Amazonの脅威インテリジェンス部門は、攻撃者がAIエージェントを使って実行していたサイバー犯罪の記録をハニーポット(攻撃者をおびき寄せるおとりのサーバー)「MadPot」で捕捉したと発表しました。使われていたのは、オープンソースのAIペネトレーションテスト用フレームワーク「ARTEX」です。
MadPotは、一部のセンサーを広く使われているLLMのチャットAPIに見せかけていました。ARTEXのエージェントはこれを本物の推論APIと思い込み、プロンプトを送信。過去の会話履歴も送るため、システムプロンプトやツールの履歴、作戦の進み具合までをまとめて記録できました。記録した期間は2026年10月3日~11月5日です。
最大の目的は、AIモデルを使うためのAPIキーを盗み出すことでした。標的はOne API、New API、LiteLLMなどのLLMゲートウェイや、Dify、Langflow、RAGFlow、Open WebUI、Ollamaといったアプリ構築ツール。初期設定が済んでいない環境を乗っ取り、LiteLLMの初期マスターキーの脆弱性などを突き、GitHubやnpm、PyPI、コンテナイメージに残ったキーも探していました。盗んだキーを攻撃側のゲートウェイに投入し、さらに別のキーを探すエージェントの推論に利用したといいます。これらのキーを「手がかり」「動作確認済み」「残高などを確認済み」の3段階で格付けしていました。
もう一つは、暗号資産取引所の本人確認(KYC)をディープフェイクで突破する試みです。エージェントはある認証ベンダーの生体確認の仕組みを解析し、市販GPU 1枚で毎秒11.5フレームのリアルタイム偽造映像を作っていました。ただし記録上の全試行は、ベンダー側のサーバー判定で拒否できました。
Amazonは、簡体字のプロンプトや中国のタイムゾーン設定などから、複数の中国関連グループによるものと「中程度の確度」で評価しています。使われた手法自体に新しさはなく、変わったのは攻撃の速さと持続性だとして、初期パスワードの変更や公開リポジトリにキーを残さないといった基本対策の徹底を呼びかけています。同社はブログで、攻撃に使われたIPアドレスなどの侵害指標(IOC)も公開しています。