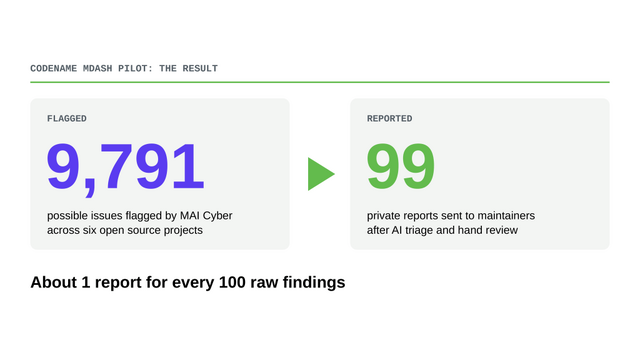


GitHubとMicrosoftは米国時間11月17日、AIでオープンソースソフトウェアの脆弱性を探し、確認が済んだものだけを修正案と一緒に開発者へ届ける試験運用の結果を発表しました。6つのプロジェクトを調べて検出された9791件を精査し、メンテナー(保守担当者)に届けた報告は99件。11月15日時点で55件が修正され、うち14件の修正はすでにリリースに含まれています。
背景には、AIで脆弱性を発見するのは速く安くなった一方、修正作業は人の判断が必要なままという事情があります。GitHubによると、多くの保守担当のエンジニアにはAIが作ったセキュリティ報告であふれており、その中には重複や、そもそも脆弱性ではないものも含まれます。
今回の手順は5段階です。
探す:Microsoftの「Codename MDASH」が各プロジェクトを調査し、見つけた問題の修正案も作ります。MDASHは複数のAIモデルを使うエージェント型の検査の仕組みで、今回は同社の「MAI Cyber」モデルを使いました
絞る:GitHub Security LabのAIトリアージエージェントが、重複を除き、妥当性を確かめ、影響の大きいバグに絞ります
確かめる:残った検出結果は、Microsoft FORGE Labの研究者がすべて手作業で確認します
非公開で報告する:GitHubの非公開の脆弱性報告機能を使い、概念実証(PoC)と修正案を付けて届けます
修正する:何を、どう、いつ修正するかは保守担当者が決めます
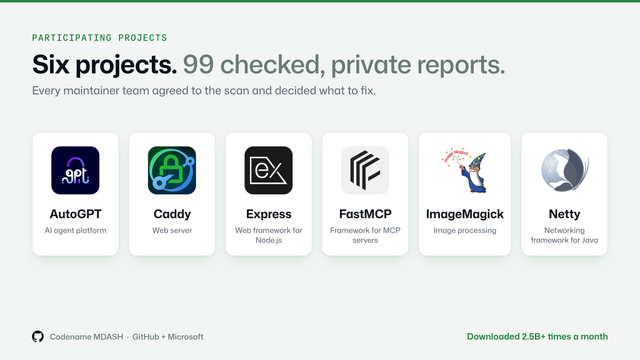
参加したのはAutoGPT、Caddy、Express、FastMCP、ImageMagick、Nettyの6プロジェクトで、いずれもGitHub Secure Open Source Fundの参加プロジェクトです。保守担当者は調査に対して事前に同意しています。Caddyは受け取った22件すべてを1週間以内に修正しました。2人で保守しているImageMagickには22件の報告が届きました。同社では、通常は1件の読解と修正に30分~1時間かかるところ、15分で修正を出せた例があったとのこと。
人手に頼る部分も残ります。確認には研究者7人が1プロジェクトあたり約2日をかけており、GitHubはこの作業が「まだスケールしない」と認めています。6プロジェクトという規模も小さく、同社は「初期の教訓として読んでほしい」としています。
今後は、AIによる検査をGitHub Secure Open Source Fundに参加した全プロジェクト(現時点で216件)に広げ、確認したうえで非公開で報告します。
自社でAIの脆弱性スキャンを使う企業にとっては、GitHubが示した「送る前に全件を確認する」「非公開で報告する」「修正案を付ける」という3点が、外部のOSSに報告を出すときの目安になります。